

Anthropic: Claude findet 493 Angriffsflächen in Open-Source-Code
Die wichtigsten Fakten
- Claude analysierte 25 Open-Source-Projekte mit über 5 Millionen Codezeilen und fand 493 Probleme.
- Das Modell inventarisierte über 17.000 Konfigurationsoptionen, davon 3.842 sicherheitsrelevant.
- 162 gefundene Konfigurationskombinationen waren sicherheitskritisch; in 94 Fällen schalteten sie still eine Sicherheitskontrolle ab.
- Alle elf untersuchten Projekte mit Login hatten Code, der unbeabsichtigt vor der Authentifizierung erreichbar war.
- Der Ansatz heißt Attack Surface Reduction: Code unerreichbar machen statt jede Lücke einzeln zu flicken.
Kurz gesagt: Anthropic hat gezeigt, dass Claude nicht nur einzelne Sicherheitslücken findet, sondern systematisch die Angriffsfläche großer Codebasen verkleinern kann. Über 25 Open-Source-Projekte hinweg fand das Modell 493 Probleme, darunter Muster, die menschliche Reviewer offenbar jahrelang übersehen haben.
Was die Frontier Red Team gemacht hat
Die Idee hinter der Studie von Anthropics Frontier Red Team: Einzelne Schwachstellen zu flicken skaliert schlecht, denn über jeder geflickten Lücke schweben unbekannte weitere. Stattdessen wird Code, den ein Deployment gar nicht braucht, hinter Hürden verlegt: von vor dem Login auf nach dem Login, von 0-Klick auf 1-Klick, von standardmäßig an auf explizites Opt-in. Die Lücken bleiben theoretisch bestehen, sind aber viel schwerer zu erreichen. Claude durchsuchte dafür 25 Projekte in C, C++, Java, PHP und Python mit zusammen über fünf Millionen Codezeilen und legte ein Inventar von über 17.000 Konfigurationsoptionen an, 3.842 davon sicherheitsrelevant.
Die drei Suchmethoden
| Methode | Wonach Claude sucht |
|---|---|
| Standardkonfiguration | Code, der im Auslieferungszustand erreichbar ist, aber von keiner Standardfunktion genutzt wird |
| Konfigurationsinteraktion | Optionspaare, die einzeln vernünftig wirken, zusammen aber Sicherheitskontrollen still deaktivieren |
| Frühe Erreichbarkeit | Sicherheitskritischer Code, der vor Authentifizierung oder vor Protokoll-Übergängen läuft |
Die brisantesten Funde
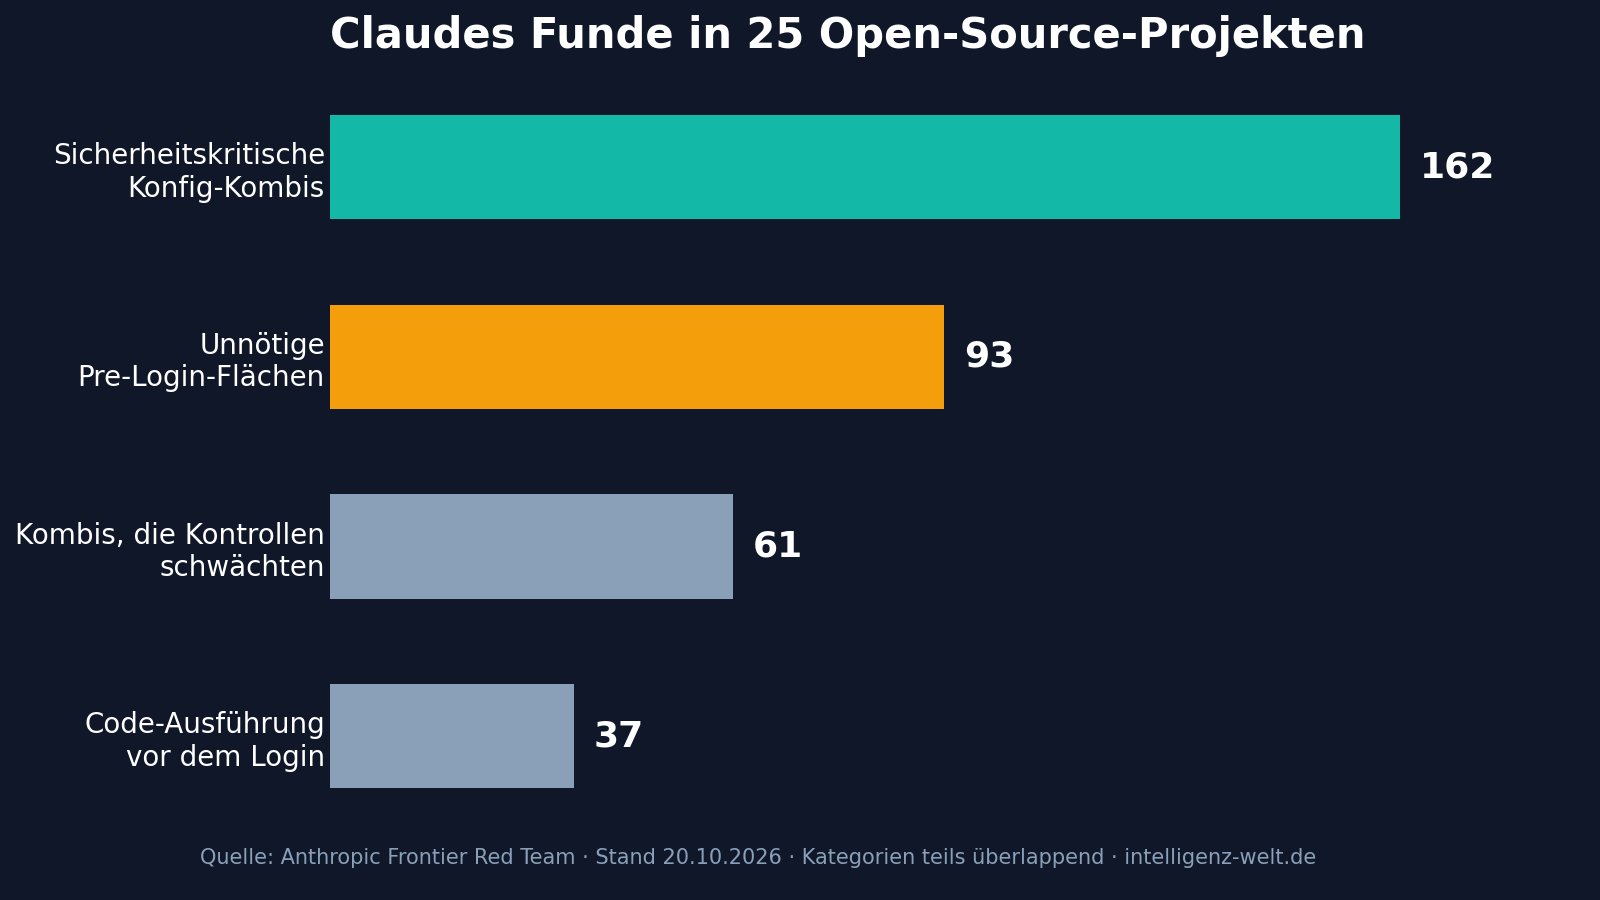
Alle elf Projekte mit Login-Schranke hatten unbeabsichtigt erreichbaren Code: 93 unnötige Pre-Login-Oberflächen in der Standardkonfiguration, 37 Stellen, an denen Code vor der Authentifizierung ausgeführt wurde, und 61 Konfigurationskombinationen, die eine vom Administrator gesetzte Kontrolle stillschweigend schwächten. Insgesamt fand Claude 162 sicherheitskritische Optionspaare, in 94 Fällen wurde eine Sicherheitskontrolle ohne Fehlermeldung oder Warnung deaktiviert. Ein Muster tauchte unabhängig in vier Projekten auf: Sperrlisten mit Hostnamen-Mustern, die nie greifen, wenn Reverse-DNS-Lookups deaktiviert sind, weil ein Hostname-Muster niemals auf eine IP-Adresse passt. Die Sperrliste versagt dann still und lässt alles durch.
Keiner dieser Funde war für sich genommen sofort ausnutzbar, betont Anthropic. Aber sie erzeugen zusammen eine viel größere Angriffsfläche als nötig. Das prominenteste Beispiel: OpenSSH, einer der am häufigsten auditierten Codes der Welt, hatte laut CellCog noch rund 4.500 Zeilen, die vor jeder Konfigurationsprüfung erreichbar waren, die Maintainer haben das in Version 10.6 behoben.
Einordnung: Warum das ein Wendepunkt sein könnte
Bisher galt KI in der Cybersicherheit vor allem als Fundmaschine für einzelne Schwachstellen, mit allen Debatten über Missbrauch, die das auslöst. Diese Arbeit dreht die Perspektive: Claude wird hier als Verteidigungswerkzeug eingesetzt, das proaktiv härtet, statt reaktiv zu flicken. Zu bedenken ist: Die Ergebnisse stammen von Anthropic selbst und bewerben das eigene Modell; unabhängige Replikationen stehen aus. Die Methode selbst, Erreichbarkeit reduzieren statt Lücken jagen, ist allerdings unabhängig vom Modell ein solider Sicherheitsgrundsatz, den die Funde eindrucksvoll belegen.
Was du mitnehmen kannst
- Attack Surface Reduction: Code unerreichbar machen schützt auch vor unbekannten Lücken.
- Claude fand in 25 Projekten 493 Probleme, darunter 94 still deaktivierte Sicherheitskontrollen.
- Prüfe in eigenen Projekten: Was ist vor dem Login erreichbar, und welche Optionspaare beißen sich?
- Die Ergebnisse sind Anbieter-Angaben, aber die Methode funktioniert unabhängig vom Modell.
Häufige Fragen
Was ist Attack Surface Reduction?
Statt jede Sicherheitslücke einzeln zu suchen und zu schließen, wird Code, den ein Deployment nicht braucht, unerreichbar gemacht: hinter Logins verlegt, auf Opt-in gestellt oder aus der Standardkonfiguration entfernt. Unbekannte Lücken in diesem Code werden damit praktisch wertlos.
Was hat Claude konkret gefunden?
493 Probleme in 25 Open-Source-Projekten mit über 5 Millionen Codezeilen. Darunter 162 sicherheitskritische Konfigurationskombinationen, 93 unnötige Pre-Login-Oberflächen und ein Reverse-DNS-Muster, bei dem Sperrlisten in vier Projekten still versagten.
Waren die Funde kritische Sicherheitslücken?
Nein, keiner der Funde war für sich genommen sofort ausnutzbar, schreibt Anthropic. Der Wert liegt in der Summe: Weniger erreichbarer Code bedeutet weniger Möglichkeiten für Angreifer, auch für solche, die man noch nicht kennt.
Kann ich das für meinen Code nutzen?
Anthropic beschreibt im Blogpost die drei Methoden (Standardkonfiguration, Konfigurationsinteraktion, frühe Erreichbarkeit) so, dass Entwickler sie mit eigenen Modell-Läufen nachstellen können. Die Ergebnisse stammen allerdings vom Anbieter selbst; unabhängige Replikationen stehen noch aus.
Quellen
- Using Claude to reduce the attack surface of code (Anthropic, abgerufen 2026-10-21)
- Claude Cut OpenSSH's Attack Surface: Anthropic's Method (CellCog, abgerufen 2026-10-21)
- AI News Oct 20, 2026: Anthropic's red-teamer beats bounties (Morning Tokens, abgerufen 2026-10-21)
Weitere Artikel
- Microsoft erklärt KI-Agenten zu Insider-Bedrohungen
- OpenCode-Hack: Gestohlene API-Keys, fremde Rechnungen
Transparenzhinweis: Dieser Artikel ist ein redaktioneller Beitrag von Philipp Paulik und entstand mit KI-Unterstützung (Recherche und Textentwurf). Alle Quellen sind unten verlinkt; Zahlen und Aussagen stammen aus diesen Quellen. Das Titelbild ist KI-generiert und im Bild entsprechend gekennzeichnet. Die News-Übersicht auf dieser Seite wird dagegen automatisch aus öffentlichen Feeds aggregiert. So arbeiten wir.